W systemie ERP firma zapisuje dziś niemal wszystko, co ma wartość: klientów i ich warunki handlowe, cenniki i marże, receptury i technologie produkcji, umowy, dokumenty, a często także dane kadrowe. Dostęp do tego wszystkiego chroni zwykle jedno hasło. Jeśli wpadnie w niepowołane ręce, nikt nie musi „włamywać się" do Odoo. Wystarczy się zalogować. Dlatego najprostszym i najtańszym krokiem w stronę bezpieczeństwa jest uwierzytelnianie dwuskładnikowe (2FA).
Co tak naprawdę chronisz w Odoo?
Mówiąc o bezpieczeństwie systemu, myślimy zwykle o danych osobowych i RODO. To ważne, ale w Odoo przechowujesz też know-how firmy, które trudno odtworzyć, a łatwo wykorzystać:
- bazę klientów z historią zakupów, rabatami i osobami decyzyjnymi,
- cenniki, koszty i marże – czyli wiedzę o tym, na czym firma zarabia,
- listy materiałowe, marszruty i instrukcje produkcyjne,
- oferty, umowy i projekty w toku,
- dostawców wraz z warunkami zakupu,
- dane finansowe, należności, płatności i rachunki bankowe,
- dokumenty i korespondencję dołączone do rekordów.
Wyciek takich danych to nie tylko problem prawny. To realna przewaga oddana konkurencji albo narzędzie dla oszustów, którzy podszywają się pod firmę wobec jej klientów.
Dlaczego samo hasło nie wystarcza?
Hasło można zdobyć na wiele sposobów, często bez żadnej wiedzy technicznej:
- phishing – fałszywa strona logowania wysłana e-mailem,
- to samo hasło w wielu serwisach – wyciek z jednego sklepu internetowego otwiera dostęp do ERP,
- hasła zapisane w przeglądarce lub na kartce przy stanowisku,
- złośliwe oprogramowanie na prywatnym komputerze, z którego ktoś loguje się do pracy,
- dostęp byłych pracowników i podwykonawców, jeśli konto nie zostało wyłączone.
W każdym z tych scenariuszy atakujący loguje się jak zwykły użytkownik. System nie ma powodu, żeby go zatrzymać.
Czym jest 2FA w Odoo i jak działa?
Uwierzytelnianie dwuskładnikowe wymaga przy logowaniu dwóch rzeczy: czegoś, co wiesz (hasło), i czegoś, co masz (telefon). Po wpisaniu hasła Odoo prosi o jednorazowy, sześciocyfrowy kod z aplikacji uwierzytelniającej, np. Google Authenticator, Microsoft Authenticator lub podobnej. Kod zmienia się co 30 sekund.
Nawet jeśli ktoś pozna hasło, bez telefonu użytkownika się nie zaloguje. Według Microsoftu uwierzytelnianie wieloskładnikowe blokuje ponad 99,9% ataków na konta.
2FA jest dostępne w standardzie Odoo, w wersji Community i Enterprise, bez dodatkowych opłat.
Dlaczego każdy, a nie tylko administrator?
Często słyszymy: „2FA włączymy dla administratora, reszta ma ograniczone uprawnienia". To błąd z kilku powodów:
- Handlowiec widzi wszystkich klientów i cenniki – to dokładnie to, czego szuka konkurencja.
- Księgowa ma dostęp do rachunków bankowych i może zmienić numer konta kontrahenta. To klasyczny wstęp do oszustwa na „zmianę rachunku".
- Magazynier czy kierownik produkcji widzi technologie, dostawców i stany.
- Konto z niskimi uprawnieniami to dla atakującego punkt wejścia: pozwala wysyłać wiadomości z systemu, pobierać dokumenty i poznawać strukturę firmy.
Najsłabsze konto wyznacza poziom bezpieczeństwa całego systemu. Dlatego 2FA powinien mieć każdy użytkownik wewnętrzny, a jeśli korzystasz z portalu – warto zachęcić do niego także klientów i partnerów.
Jak włączyć 2FA w Odoo?
Dla pojedynczego użytkownika
- Kliknąć swoje zdjęcie w prawym górnym rogu i wybrać Mój profil (lub Preferencje).
- Przejść do zakładki Bezpieczeństwo konta.
- Włączyć uwierzytelnianie dwuskładnikowe i potwierdzić hasłem.
- Zeskanować kod QR aplikacją uwierzytelniającą w telefonie.
- Wpisać kod z aplikacji, aby zakończyć konfigurację.
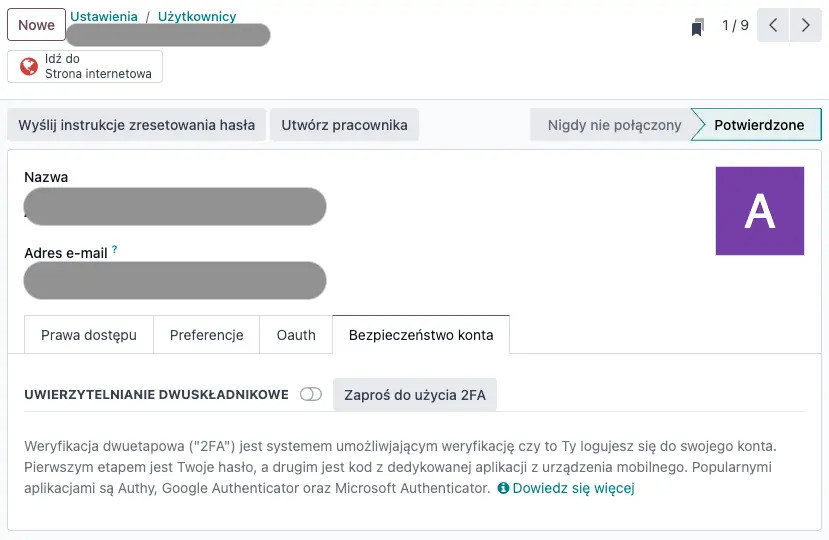
[zakładka Bezpieczeństwo konta z wyłączonym/włączonym 2FA]
Dla całej firmy
Administrator może wymusić 2FA dla wszystkich: w Ustawieniach, w sekcji Uprawnienia, zaznaczając opcję wymuszania uwierzytelniania dwuskładnikowego dla pracowników lub wszystkich użytkowników. Osoby, które nie skonfigurowały aplikacji, otrzymają wtedy kod logowania e-mailem. Zalecamy jednak, by każdy przeszedł na aplikację w telefonie – to pewniejsze niż skrzynka pocztowa.
Na co uważać przy wdrażaniu 2FA w Odoo?
- Integracje i skrypty. Po włączeniu 2FA zewnętrzne programy nie mogą logować się hasłem użytkownika. Dla integracji należy wygenerować klucz API w zakładce Bezpieczeństwo konta, najlepiej na osobnym koncie technicznym z minimalnymi uprawnieniami.
- Utrata telefonu. Ustal procedurę: administrator może wyłączyć 2FA dla konta użytkownika, a ten konfiguruje je ponownie na nowym urządzeniu.
- Zaufane urządzenia. Odoo pozwala zapamiętać urządzenie, by nie pytać o kod przy każdym logowaniu. Na komputerach współdzielonych tej opcji nie należy używać.
- Dostęp do platformy hostingowej. Jeśli korzystasz z Odoo.sh, włącz 2FA także na kontach GitHub osób z dostępem do projektu. Jeśli z Odoo Online – na koncie odoo.com właściciela bazy.
- Konta osób, które odeszły. 2FA nie zastąpi archiwizacji kont byłych pracowników. To osobny, obowiązkowy element procesu odejścia z firmy.
2FA to początek, nie koniec
Dwuskładnikowe logowanie zamyka najczęstszą drogę ataku, ale warto je uzupełnić o pozostałe elementy higieny bezpieczeństwa:
- uprawnienia według zasady minimum – każdy widzi tylko to, czego potrzebuje do pracy,
- wymaganą minimalną długość hasła, którą można ustawić w Odoo,
- regularne przeglądy kont i grup dostępu,
- kopie zapasowe przechowywane poza systemem produkcyjnym,
- szkolenie z rozpoznawania phishingu dla wszystkich użytkowników.
Coraz częściej to także wymóg formalny. Dyrektywa NIS2 wprost wymienia uwierzytelnianie wieloskładnikowe wśród środków zarządzania ryzykiem, a audytorzy i ubezpieczyciele coraz częściej pytają o nie w ankietach bezpieczeństwa.
Podsumowanie
Odoo przechowuje wiedzę, na którą firma pracowała latami. Włączenie 2FA zajmuje każdemu użytkownikowi kilka minut, nie kosztuje nic i sprawia, że samo hasło przestaje wystarczać do przejęcia konta. To jedna z niewielu zmian w bezpieczeństwie, której koszt jest tak niski w porównaniu z tym, co chroni.